Phù hợp khi
Đã dùng Entra ID, Okta hoặc Google Workspace
Nhân viên làm từ xa và cần vào hệ thống nội bộ
Muốn bỏ VPN truyền thống
IT đang phải tạo tài khoản local cho từng nhân viên mới
Đại lý chính hãng Jamf tại Việt Nam
Hotline: 024.9999.7777Thuộc nhóm 3 — Quản lý danh tính và truy cập trên Mac
Đăng nhập Mac bằng danh tính đám mây và thay VPN truyền thống bằng ZTNA.
Trên Mac, tài khoản đăng nhập máy và tài khoản công ty là hai thứ khác nhau. Nhân viên đổi mật khẩu công ty, mật khẩu máy vẫn cũ. Người nghỉ việc, tài khoản trên máy vẫn còn đó. Jamf Connect gộp hai thứ đó lại.
Từ
3.750.000 đ
/thiết bị/năm
Jamf Connect nằm trong gói Jamf for Mac, đã bao gồm quản lý macOS và bảo mật điểm cuối. Thiết bị di động dùng gói Jamf for Mobile 1.725.000 đ/thiết bị/năm.
Giá tham khảo theo thiết bị/năm, chưa gồm VAT, quy đổi theo tỷ giá tại thời điểm báo giá.
Demo theo tình huống thực tế của doanh nghiệp. Không cần thẻ tín dụng.
Nhóm này thường bị bỏ sót vì khách chưa biết mình cần. Hai câu hỏi dưới đây giúp bạn tự đánh giá.
Đã dùng Entra ID, Okta hoặc Google Workspace
Nhân viên làm từ xa và cần vào hệ thống nội bộ
Muốn bỏ VPN truyền thống
IT đang phải tạo tài khoản local cho từng nhân viên mới
Chưa có nhà cung cấp danh tính đám mây nào
Toàn bộ nhân sự làm tại chỗ và không truy cập hệ thống nội bộ từ xa
Cần dựng danh tính đám mây trước. HVN Group là đối tác Microsoft Tier 1 và Google Cloud nên có thể tư vấn cả phần này.
Ba khả năng cốt lõi, giải hai bài toán thường bị coi là riêng biệt.
Nhân viên đăng nhập Mac bằng đúng tài khoản Entra ID, Okta hoặc Google Workspace. Đổi mật khẩu công ty thì mật khẩu máy đổi theo. Nghỉ việc thì mất quyền đăng nhập ngay.
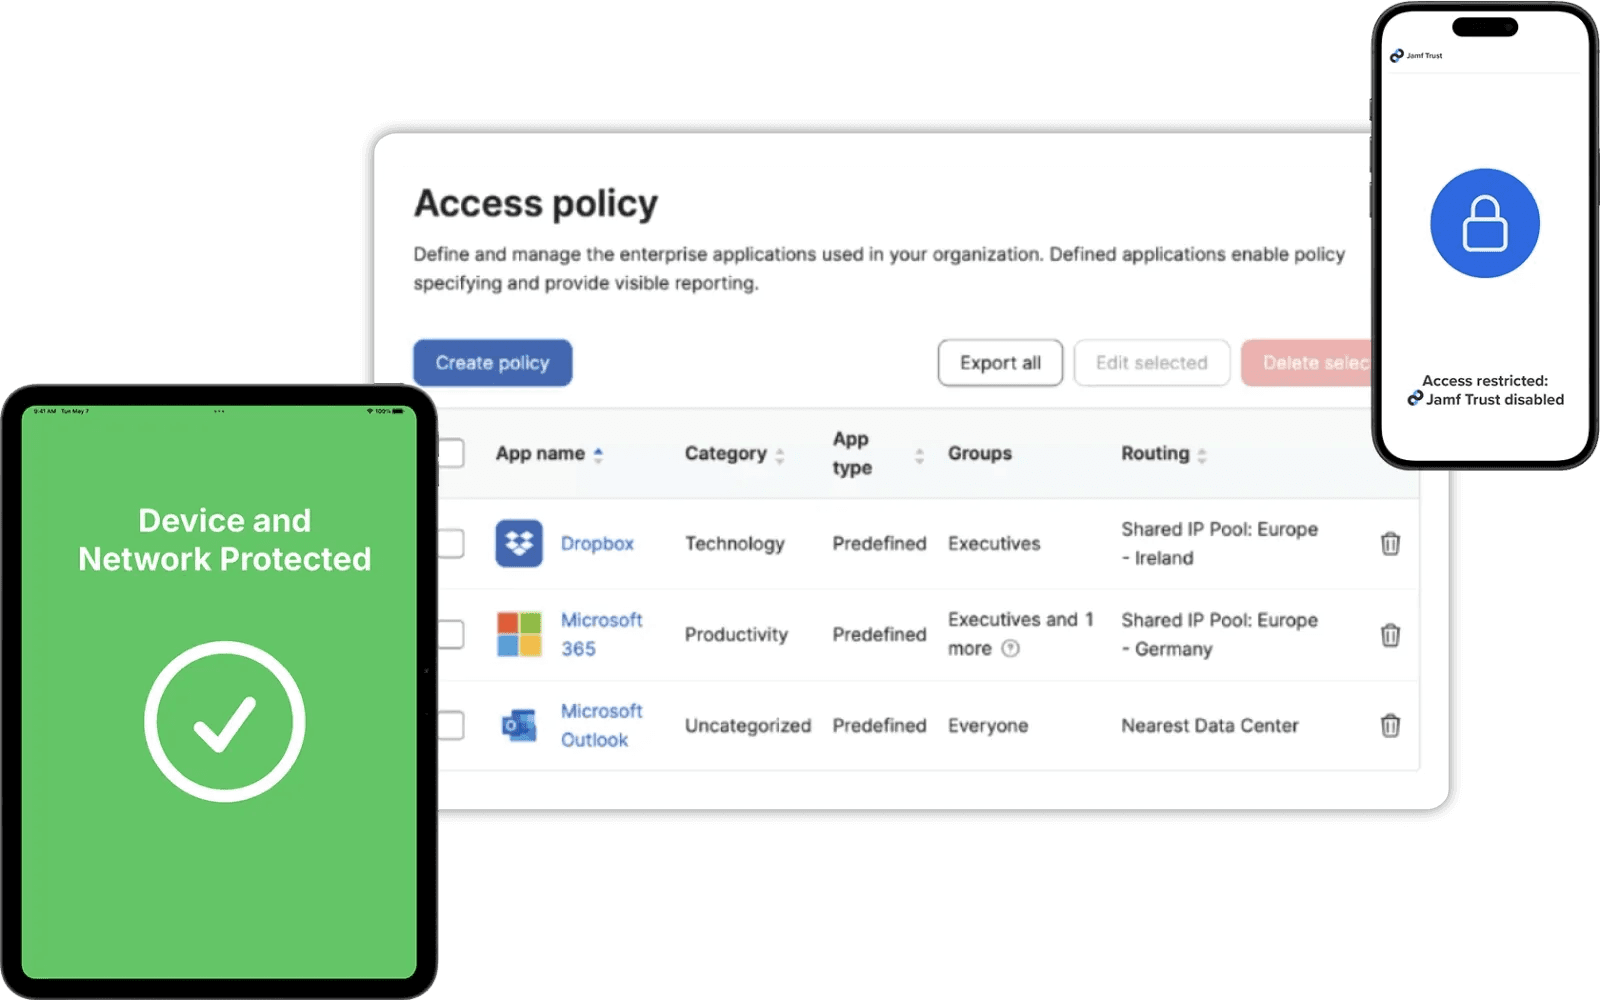
Mỗi yêu cầu truy cập được kiểm tra riêng, dựa trên người dùng là ai và thiết bị có đúng chuẩn không. Người dùng chỉ vào được đúng ứng dụng họ được phép, không phải cả mạng.
Nhân viên mới không phải chờ IT tạo tài khoản trên máy. Máy nhận diện họ qua danh tính công ty ngay lần đăng nhập đầu.
Ba thời điểm mà khoảng cách giữa tài khoản máy và tài khoản công ty gây rắc rối.
NHÂN VIÊN MỚI NHẬN MÁY
Đăng nhập bằng email công ty là xong
Họ có ngay quyền truy cập đúng những gì cần. IT không tạo tài khoản, không cấp VPN, không gửi mật khẩu qua chat.
NHÂN VIÊN NGHỈ VIỆC
Khoá một chỗ, mất quyền mọi nơi
Vô hiệu tài khoản công ty là mất luôn quyền đăng nhập máy và quyền truy cập ứng dụng nội bộ. Không còn tài khoản local sót lại.
MỘT MÁY BỊ NHIỄM
Không có đường hầm để lây lan
ZTNA kiểm tra từng yêu cầu truy cập nên máy bị nhiễm không tự động thấy cả mạng nội bộ như khi dùng VPN truyền thống.
Danh tính là một lớp. Quản lý và bảo mật thiết bị là hai lớp còn lại.
Quản lý thiết bị và triển khai Jamf Connect đồng loạt theo nhóm nhân sự.
Xem chi tiết →Bảo mật điểm cuối, cung cấp tín hiệu về trạng thái thiết bị cho quyết định truy cập.
Xem chi tiết →Cách triển khai Jamf Pro trên hạ tầng Jamf, bớt một hệ thống phải tự vận hành.
Xem chi tiết →Còn câu hỏi khác? Gửi tình huống của bạn để nhận tư vấn phù hợp.
Gửi tình huống để nhận tư vấn →Hoặc gọi 024.9999.7777 trong giờ làm việc.
VPN truyền thống hoạt động theo nguyên tắc đã vào được thì vào được cả mạng. ZTNA kiểm tra từng yêu cầu truy cập dựa trên người dùng là ai và thiết bị có đúng chuẩn không, nên người dùng chỉ tới được đúng ứng dụng họ được phép.
Thường là chuyển dần. HVN Group đánh giá các ứng dụng nội bộ đang truy cập qua VPN, chuyển từng nhóm sang ZTNA, rồi mới tắt VPN khi không còn phụ thuộc.
Microsoft Entra ID, Okta và Google Workspace là các lựa chọn phổ biến. HVN Group sẽ kiểm tra cấu hình danh tính hiện tại của bạn trước khi triển khai.
Không. Ngược lại, họ dùng đúng một mật khẩu công ty cho cả việc đăng nhập máy và truy cập ứng dụng. Đổi mật khẩu ở một chỗ là đổi cho tất cả.
Đặt lịch demo 30 phút để xem luồng đăng nhập bằng danh tính công ty và cách ZTNA giới hạn truy cập theo từng ứng dụng.
Không cần thẻ tín dụng. Không cam kết gì sau buổi demo.